


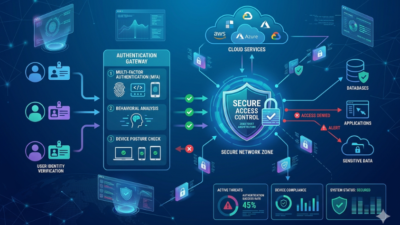
KORELASI.CO – Transformasi digital membuat kampus semakin bergantung pada berbagai sistem teknologi untuk menjalankan aktivitas akademik dan administrasi. Penggunaan e-learning, cloud computing, hingga perangkat pribadi dalam skema BYOD membuat akses ke sistem kampus datang dari semakin banyak pengguna dan perangkat.
Kondisi tersebut juga memperbesar kebutuhan terhadap sistem keamanan yang mampu mengendalikan akses secara lebih ketat. Salah satu pendekatan yang dapat digunakan adalah Zero Trust Security, model keamanan yang tidak secara otomatis mempercayai pengguna atau perangkat hanya karena berada di dalam jaringan kampus.
Konsep ini menerapkan prinsip “never trust, always verify”. Artinya, akses terhadap sumber daya digital perlu melalui proses verifikasi, baik pengguna maupun perangkatnya, sebelum mendapatkan izin.
Memahami Konsep Zero Trust Security
Zero Trust Security merupakan pendekatan keamanan yang mengharuskan setiap akses untuk diverifikasi. Kepercayaan tidak diberikan secara otomatis berdasarkan lokasi pengguna atau perangkat di dalam jaringan.
Dalam penerapannya, terdapat sejumlah prinsip yang menjadi bagian penting dari pendekatan ini. Di antaranya adalah verifikasi identitas secara berkelanjutan, penerapan akses minimum atau least privilege access, pemantauan aktivitas, serta segmentasi jaringan.
Pendekatan tersebut bertujuan membatasi akses yang tidak semestinya sekaligus mengurangi kemungkinan serangan menyebar ke bagian lain dari sistem apabila terjadi pelanggaran keamanan.
Mengapa Kampus Membutuhkan Pendekatan Zero Trust?
Lingkungan perguruan tinggi memiliki ekosistem digital yang cukup kompleks. Mahasiswa, dosen, tenaga administrasi, peneliti, dan pengguna lainnya dapat mengakses berbagai sistem menggunakan perangkat serta lokasi yang berbeda.
Kampus juga mengelola beragam layanan digital, termasuk sistem akademik dan administrasi. Karena itu, pengamanan tidak cukup hanya berfokus pada jaringan, tetapi juga perlu memperhatikan identitas pengguna, perangkat, aplikasi, dan aktivitas yang berlangsung di dalam sistem.
Penerapan Zero Trust Security dapat diarahkan untuk membantu melindungi data mahasiswa dan dosen, mengamankan layanan akademik serta administrasi, dan mengurangi risiko akses yang tidak sah.
Pendekatan ini juga relevan dengan kebutuhan pembelajaran digital yang semakin bergantung pada layanan teknologi.
Tahapan Implementasi Zero Trust Security
Penerapan Zero Trust Security di lingkungan kampus dapat dilakukan dengan memperhatikan beberapa komponen keamanan.
1. Memperkuat Identitas dan Hak Akses
Identity and Access Management atau IAM menjadi salah satu bagian penting dalam pengendalian akses. Sistem ini digunakan untuk memastikan bahwa pengguna yang mengakses sumber daya kampus telah melalui proses verifikasi.
Kampus dapat memanfaatkan mekanisme seperti Single Sign-On (SSO) dan Multi-Factor Authentication (MFA) sebagai bagian dari pengamanan identitas.
Dengan pengelolaan identitas yang baik, akses pengguna dapat dikendalikan sesuai dengan kebutuhan dan kewenangannya.
2. Membagi Jaringan Berdasarkan Kebutuhan
Segmentasi jaringan dapat digunakan untuk memisahkan lingkungan sistem berdasarkan fungsi. Contohnya adalah membedakan jaringan untuk kebutuhan akademik, administrasi, dan penelitian.
Pemisahan tersebut dapat membatasi dampak ketika terjadi pelanggaran keamanan pada salah satu bagian jaringan. Akses menuju bagian lain tidak diberikan secara otomatis.
Dalam pendekatan Zero Trust, segmentasi juga menjadi bagian dari upaya memperketat kontrol terhadap sumber daya yang dapat diakses pengguna.
3. Mengamankan Aplikasi Kampus
Portal akademik, sistem informasi mahasiswa, serta aplikasi internal merupakan bagian penting dari infrastruktur digital kampus. Karena itu, aplikasi tersebut juga perlu menjadi bagian dari strategi Zero Trust Security.
Beberapa aspek yang dapat diperhatikan mencakup autentikasi berlapis, validasi terhadap input pengguna, dan perlindungan dari berbagai bentuk serangan siber.
Pengamanan aplikasi penting dilakukan karena aplikasi menjadi salah satu titik akses pengguna terhadap sumber daya digital kampus.
4. Memantau Aktivitas Pengguna
Zero Trust Security tidak berhenti setelah pengguna berhasil melakukan autentikasi. Aktivitas di dalam sistem juga perlu dipantau untuk membantu menemukan pola yang mencurigakan.
Beberapa contoh aktivitas yang perlu diperhatikan antara lain login dari lokasi yang tidak biasa, percobaan akses berulang, atau penggunaan perangkat yang belum dikenal.
Monitoring semacam ini dapat membantu kampus mengenali potensi ancaman lebih awal sehingga respons terhadap insiden dapat dilakukan dengan lebih cepat.
5. Memanfaatkan Cloud dan ZTNA
Perubahan pola kerja dan pembelajaran membuat akses ke sistem tidak selalu dilakukan dari jaringan internal kampus. Layanan cloud computing dan Zero Trust Network Access (ZTNA) dapat digunakan untuk mendukung akses terhadap sumber daya digital tanpa menjadikan jaringan internal sebagai satu-satunya dasar kepercayaan.
Pendekatan tersebut memungkinkan pengguna mengakses sistem dari berbagai lokasi dengan tetap menerapkan mekanisme verifikasi dan pengendalian akses.
Tantangan yang Perlu Diperhatikan
Penerapan Zero Trust Security tidak selalu dapat dilakukan secara langsung dan menyeluruh. Kampus perlu menghadapi sejumlah kendala, termasuk keterbatasan anggaran dan kurangnya tenaga yang memiliki keahlian keamanan siber.
Masalah lain dapat muncul ketika sistem keamanan baru harus terintegrasi dengan infrastruktur lama. Sistem yang sudah digunakan sebelumnya mungkin membutuhkan penyesuaian agar dapat berjalan bersama pendekatan Zero Trust.
Faktor pengguna juga tidak kalah penting. Rendahnya kesadaran mengenai keamanan siber dapat menjadi hambatan karena keberhasilan sistem keamanan tidak hanya bergantung pada teknologi.
Karena itu, implementasi perlu dilakukan secara bertahap dengan mempertimbangkan kondisi dan kebutuhan masing-masing kampus.
Manfaat bagi Keamanan Digital Kampus
Penerapan Zero Trust Security diarahkan untuk memperkuat pengamanan lingkungan digital kampus. Pendekatan ini dapat membantu mengendalikan akses, melindungi informasi sensitif, serta mengurangi risiko yang muncul dari akses tidak sah.
Selain aspek keamanan, penerapan pendekatan tersebut dapat mendukung proses transformasi digital kampus. Sistem yang memiliki mekanisme pengendalian akses lebih terstruktur dapat menjadi bagian dari upaya membangun lingkungan digital yang lebih aman.
Kepercayaan pengguna terhadap layanan digital kampus juga menjadi salah satu aspek yang dapat didukung melalui pengelolaan keamanan yang baik.
Zero Trust Security menawarkan pendekatan keamanan yang menempatkan verifikasi sebagai bagian penting dalam setiap akses. Prinsip “never trust, always verify” membuat pengguna dan perangkat tidak langsung dipercaya hanya berdasarkan keberadaannya di dalam jaringan.
Di lingkungan kampus, penerapan konsep ini dapat mencakup pengelolaan identitas melalui IAM, penggunaan MFA dan SSO, segmentasi jaringan, pengamanan aplikasi, monitoring aktivitas, serta pemanfaatan ZTNA.
Namun, penerapannya tetap membutuhkan kesiapan anggaran, infrastruktur, tenaga ahli, sistem lama, dan kesadaran pengguna. Karena itu, implementasi Zero Trust Security perlu disesuaikan dengan kondisi kampus dan dilakukan secara bertahap. (Red)